La protección de datos en tu web requiere conocer qué información personal recoges, para qué la utilizas y qué herramientas intervienen. No se resuelve únicamente añadiendo una política de privacidad al pie de página. Los textos, los formularios y el funcionamiento técnico deben corresponder al tratamiento real de los datos.
En España, el RGPD y la LOPDGDD forman parte del marco aplicable, junto con otras normas que pueden afectar a servicios y comunicaciones electrónicas. Esta guía ofrece criterios generales para preparar una revisión de la web; la aplicación concreta debe adaptarse a la actividad y validarse con asesoramiento especializado cuando corresponda.
La información, las preferencias y las medidas de seguridad deben corresponder al funcionamiento real de la web.
Haz un inventario de datos y herramientas
Revisa formularios de contacto, solicitudes de presupuesto, compras, cuentas de usuario y suscripciones. Añade también analítica, mapas, vídeos incrustados, chat, filtros antispam y plataformas publicitarias. Una integración puede tratar información aunque no aparezca como un formulario visible.
Documenta qué se solicita, dónde se almacena, quién accede y qué proveedor presta el servicio. Comprueba si algunos campos son innecesarios para responder a la consulta. Este inventario permite encargar una revisión jurídica y técnica con información concreta, en lugar de copiar textos de otra empresa.
Protección de datos en tu web: formularios con información clara
El usuario debe encontrar la información pertinente sobre el tratamiento de sus datos. La orientación de la AEPD sobre políticas de privacidad ayuda a entender cómo presentar la información de forma accesible. Una primera capa breve puede enlazar con una explicación más detallada y ajustada al formulario.
No todas las operaciones se basan necesariamente en consentimiento. La base jurídica depende del tratamiento; por ejemplo, atender una relación contractual no se analiza igual que enviar publicidad. Evita mezclar en una única casilla la gestión de una consulta y una suscripción comercial opcional.
Cookies y tecnologías similares
Comprueba qué recursos se cargan realmente antes y después de cada elección del usuario. Un banner visible no demuestra que esté bloqueando las tecnologías que requieren consentimiento. Revisa también las integraciones que se añaden después del lanzamiento, porque pueden cambiar el comportamiento de la web.
La guía de cookies de la AEPD distingue supuestos y requisitos. Cuando se solicita consentimiento, aceptar y rechazar deben ofrecerse al mismo tiempo, al mismo nivel y con la misma visibilidad. Las cookies exceptuadas no se analizan igual que las utilizadas para finalidades publicitarias; conviene clasificar cada caso.
Proveedores, accesos y conservación
Identifica los servicios que alojan o procesan información: hosting, correo, gestor comercial y plataformas externas. Revisa los acuerdos y garantías que correspondan a cada relación. Si hay transferencias internacionales, deben analizarse conforme al marco aplicable, no únicamente a la ubicación comercial que anuncia el proveedor.
En la parte operativa, limita los accesos a quienes los necesitan y retíralos cuando dejan de corresponder. Define cómo se conservan y eliminan consultas, registros y copias. Guardar indefinidamente todos los datos por si resultan útiles no constituye por sí mismo un criterio de conservación adecuado.
Los procedimientos deben definir cómo se gestiona y se conserva la información.
Seguridad y respuesta a incidentes
Utiliza conexiones seguras, actualizaciones mantenidas, copias verificadas y medidas de acceso acordes con el riesgo. Comprueba que los formularios no exponen datos y que los mensajes de error no muestran información técnica innecesaria. La seguridad requiere mantenimiento y procedimientos, además de herramientas.
El RGPD establece que una brecha debe notificarse a la autoridad competente sin dilación indebida y, de ser posible, dentro de las 72 horas desde que se tiene constancia, salvo que sea improbable que constituya un riesgo para los derechos y libertades. No todos los incidentes técnicos son brechas notificables. La comunicación a las personas afectadas tiene condiciones propias y debe evaluarse de forma separada.
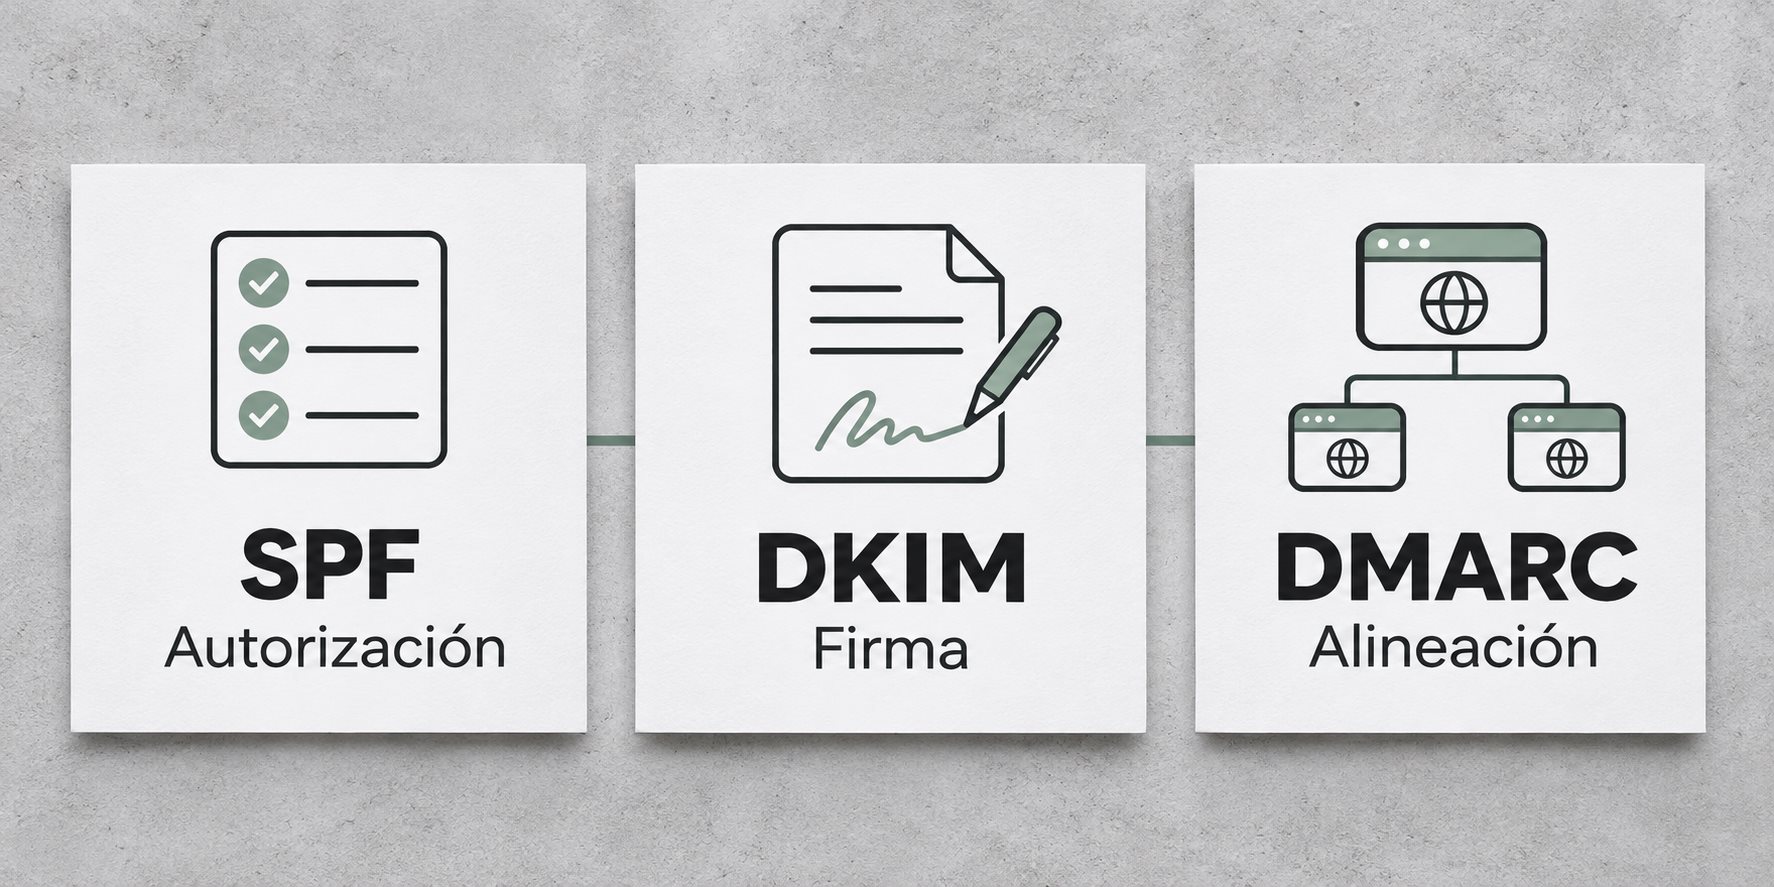
El correo del dominio también puede necesitar medidas de autenticación, como SPF, DKIM y DMARC, para reducir la suplantación y revisar los envíos autorizados. Estas medidas técnicas tienen una función concreta y no equivalen a cumplir por sí solas todas las obligaciones de privacidad. Puedes ampliar este punto en nuestra guía de autenticación del correo.
Ejemplo de autenticación del correo del dominio, como una medida técnica con alcance específico.
Textos y obligaciones que dependen del negocio
Aviso legal, privacidad, cookies y condiciones de contratación cumplen funciones diferentes. Una tienda necesita revisar además la información relativa a la compra y sus condiciones. No copies documentos de un negocio parecido suponiendo que cubren tus herramientas y procesos.
Tampoco todas las empresas están obligadas a designar un delegado de protección de datos. Esa necesidad depende de los supuestos aplicables y debe comprobarse para la actividad concreta. Una lista genérica que exige contratarlo siempre puede llevar a conclusiones incorrectas.
Comprueba la web después de cada cambio
- Revisa formularios y mensajes sin utilizar datos reales de clientes en las pruebas.
- Comprueba las opciones de privacidad en móvil y escritorio.
- Verifica qué servicios se cargan con cada elección sobre cookies.
- Actualiza la documentación cuando cambien herramientas o finalidades.
- Mantén un responsable y un procedimiento para atender derechos e incidencias.
En un proyecto de diseño y desarrollo web, podemos trabajar la implementación de formularios, preferencias e integraciones a partir de los criterios validados para tu empresa. Coordinar esa parte técnica con la revisión jurídica ayuda a que lo que explica la web coincida con lo que hace realmente.