
DMARC relaciona la identidad del remitente con la autenticación del dominio y ayuda a definir cómo tratar los mensajes que no superan esas comprobaciones. Son piezas complementarias de la autenticación del correo electrónico y resultan importantes para reducir la suplantación y cuidar la entregabilidad. Ninguna de ellas garantiza, por sí sola, que todos los mensajes lleguen a la bandeja principal.
Para una empresa, el primer paso no consiste en copiar tres registros DNS de una guía. Antes hay que identificar todos los servicios que envían en su nombre: buzones, formularios de la web, plataforma de newsletters, herramientas comerciales y aplicaciones de facturación. Una configuración incompleta puede afectar también a mensajes legítimos.
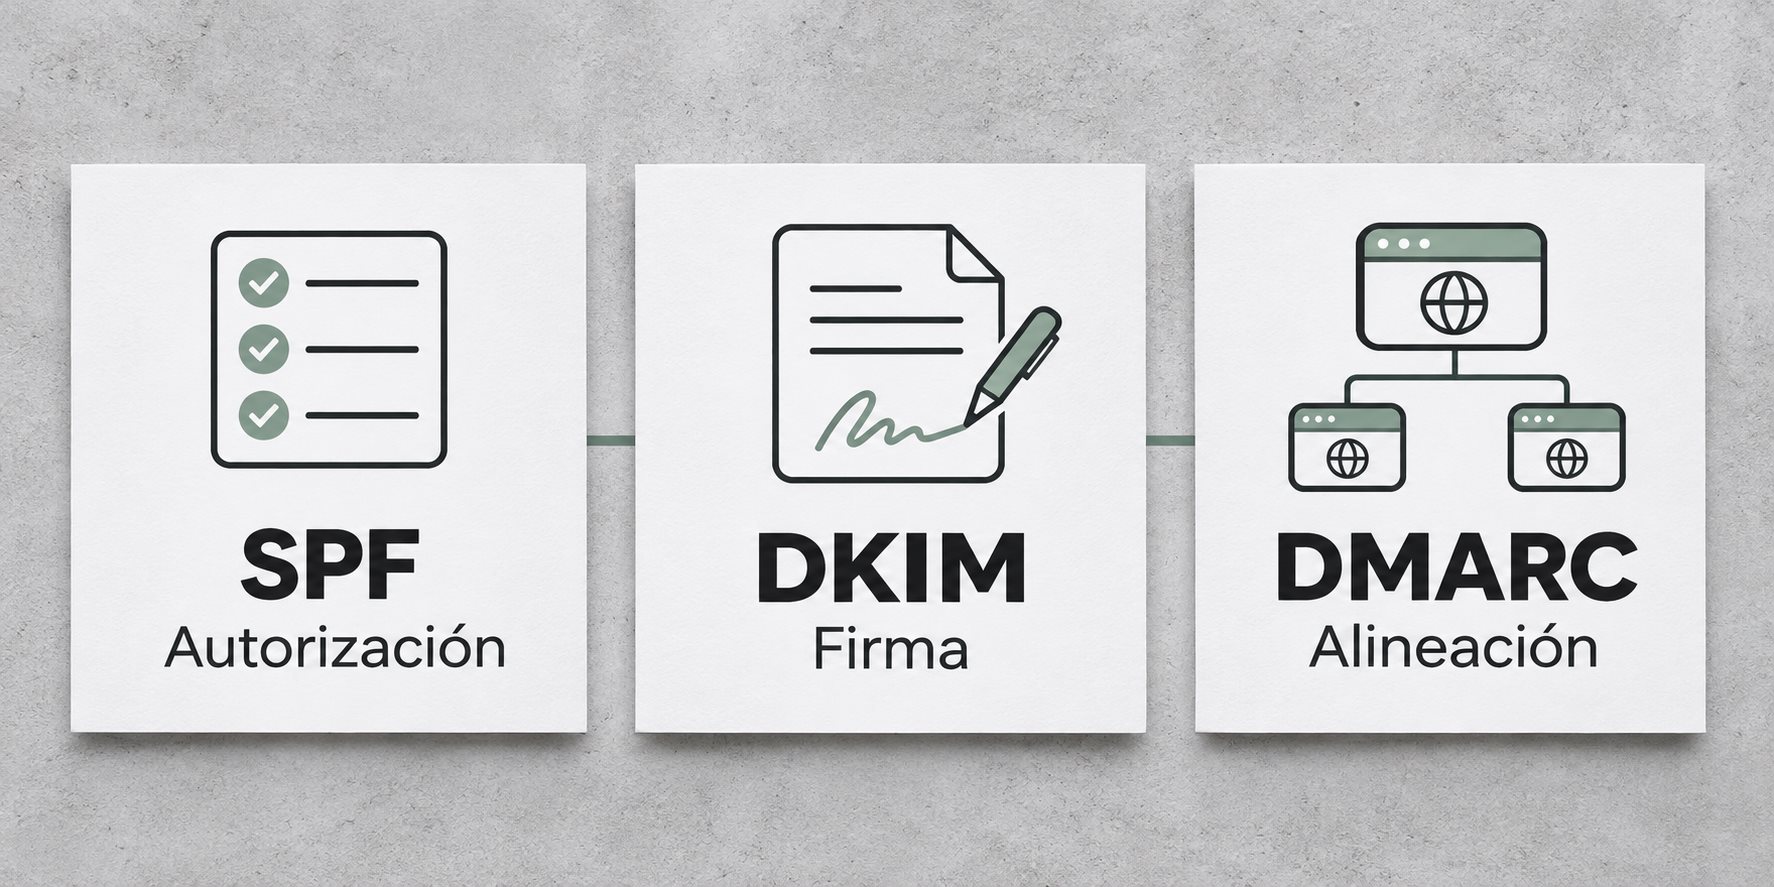
SPF, DKIM y DMARC desempeñan funciones complementarias de autenticación del correo.
Qué comprueba SPF
SPF declara qué servidores están autorizados para enviar correo para un dominio utilizado durante la entrega. La comprobación se realiza sobre esa identidad técnica, que no siempre coincide con la dirección visible del remitente. Por eso, superar SPF no basta para demostrar que el nombre que ve la persona receptora está protegido.
El proveedor suele facilitar los valores que deben incorporarse al registro. Mantén un único registro SPF válido para cada dominio al que corresponda y reúne en él los servicios necesarios. No añadas un registro nuevo por cada herramienta sin revisar el conjunto. Los cambios deben respetar también los límites de consultas que establece el mecanismo.
Para qué sirve DKIM
DKIM añade una firma criptográfica al mensaje. El receptor puede comprobarla con una clave pública publicada en DNS y verificar que las partes firmadas no se han alterado de una forma que invalide esa firma. No cifra el contenido del correo ni impide que el destinatario lo lea.
Cada plataforma de envío puede utilizar su propio selector y sus claves. Activa la firma en el servicio correspondiente y publica exactamente el registro que te facilite. Después comprueba un mensaje real: tener un registro DNS creado no demuestra que la plataforma esté firmando correctamente los correos que envía.
DMARC: cómo relaciona las identidades del remitente
DMARC utiliza los resultados de SPF y DKIM y comprueba su alineación con el dominio del remitente visible. Para superar DMARC basta con que al menos uno de esos mecanismos supere la autenticación y cumpla la alineación exigida. También permite publicar una política para los mensajes que no la superan y recibir informes.
Las políticas habituales son none, quarantine y reject. La primera permite observar; las otras solicitan un tratamiento más restrictivo del correo que falla. Publicar reject sin inventariar los servicios legítimos puede causar problemas. Conviene avanzar de forma controlada, después de analizar los resultados y corregir los envíos que corresponden a la empresa.
Un proceso de implantación ordenado
- Identifica todos los sistemas que envían desde el dominio y quién los administra.
- Solicita a cada proveedor los registros y activa la firma DKIM cuando esté disponible.
- Revisa SPF de forma conjunta y elimina autorizaciones que ya no correspondan.
- Configura DMARC inicialmente para observar y utiliza una dirección adecuada para recibir los informes.
- Prueba mensajes de cada servicio, revisa la alineación y ajusta la política cuando los envíos legítimos estén controlados.
Los informes pueden contener información técnica de la infraestructura y requieren interpretación. No es necesario que una persona revise manualmente cada archivo, pero sí que exista un responsable que atienda los fallos. Documenta los cambios para que una nueva plataforma no quede fuera de la configuración.
Autenticación y entregabilidad son cosas relacionadas
Además de autenticar el dominio, importa mantener listas de destinatarios válidas, enviar contenido esperado y facilitar la baja cuando corresponde. Un dominio autenticado puede seguir enviando mensajes no deseados. Tampoco se resuelven con SPF o DKIM los problemas de reputación, el exceso de rebotes o una cuenta comprometida.
Las directrices de Gmail para remitentes diferencian los requisitos generales de los de gran volumen. Para quienes envían más de 5.000 mensajes diarios a cuentas personales de Gmail, la documentación incluye requisitos adicionales de autenticación, alineación y baja en los mensajes correspondientes. Revisa siempre la versión vigente y las exigencias de cada proveedor receptor.
Qué revisar si un mensaje falla
Compara los encabezados de una prueba enviada desde el buzón, el formulario y la plataforma comercial. Revisa los resultados de autenticación sin publicar datos privados. Los reenvíos y algunas listas pueden modificar el recorrido o el contenido, así que un fallo requiere analizar el caso antes de cambiar registros.
En Maloshumos podemos coordinar el hosting y correo profesional con los sistemas que utiliza tu negocio. Mantener DNS, proveedores y formularios documentados facilita detectar incidencias y evita que una modificación de la web interrumpa el correo de la empresa.